Docker verlagert KI-Agenten in isolierte Micro-VMs
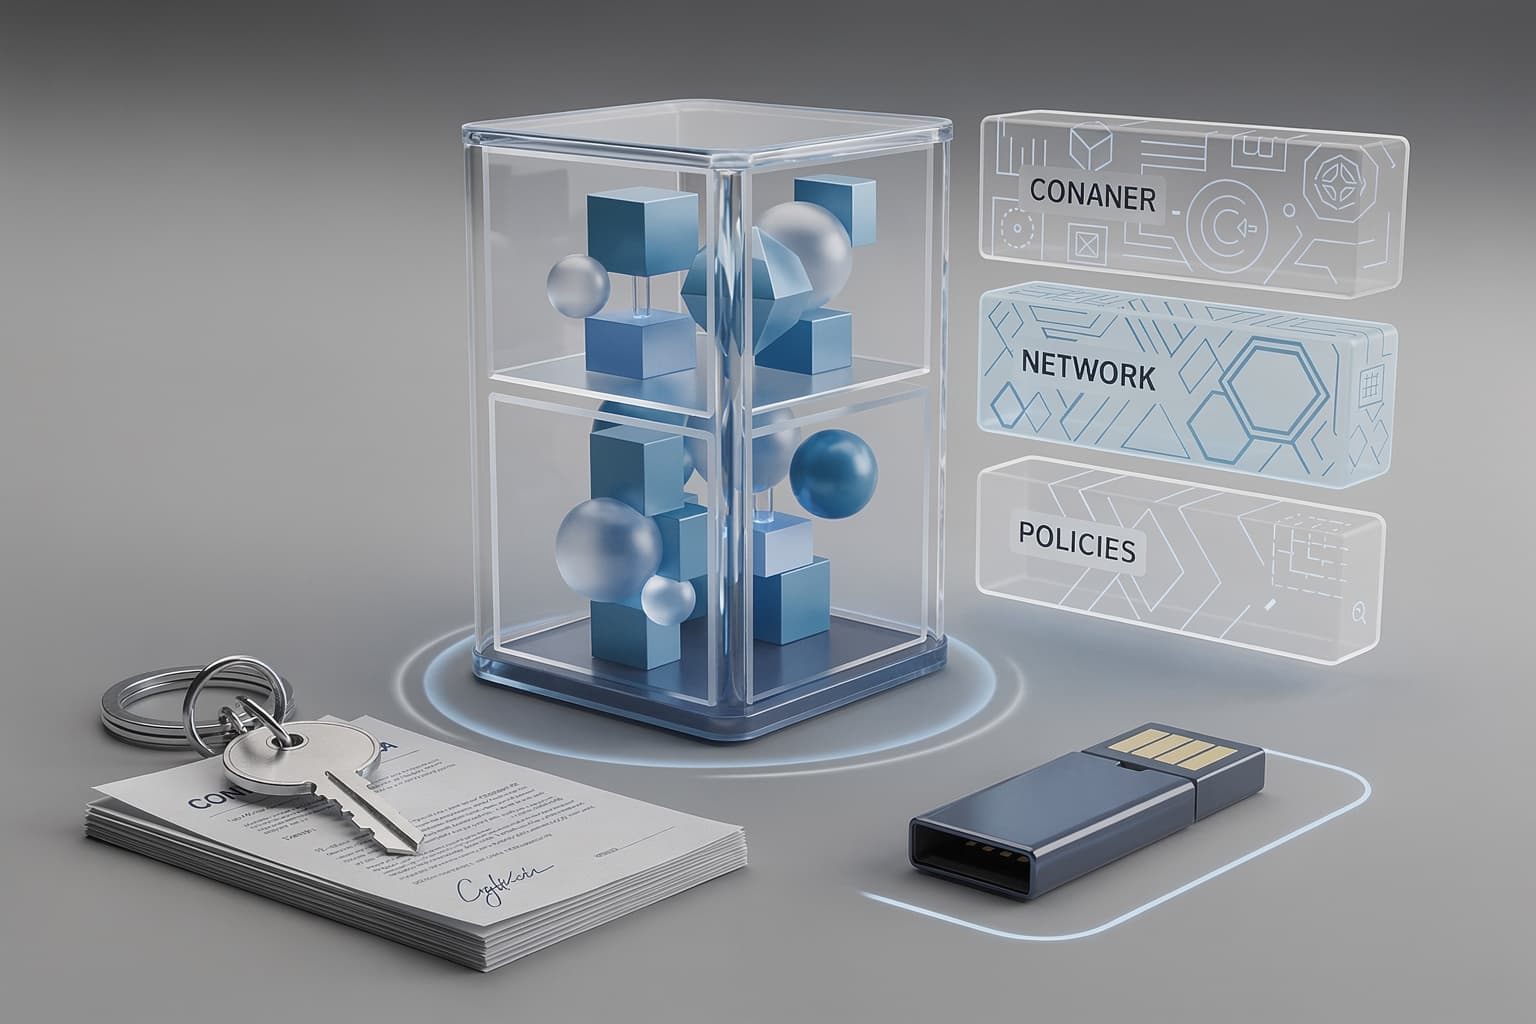
Docker hat Cloud Sandboxes vorgestellt, eine gehostete Ausführungsumgebung für KI-Agenten. Anders als ein gewöhnlicher Container läuft jede Sandbox in einer vollständigen Micro-VM. Dadurch entsteht eine zusätzliche Grenze zwischen dem Agenten und lokalen Dateien, Zugangsdaten sowie anderen Ressourcen des Hostsystems.
Die Sandboxes starten laut Docker innerhalb weniger hundert Millisekunden und werden sekundengenau abgerechnet. Integriert sind Funktionen für Geheimnisse, Richtlinien, Netzwerke, Agentenkonfigurationen und CloudMCP-Gateways. Letztere vermitteln den kontrollierten Zugriff auf Werkzeuge und Daten über das Model Context Protocol.
Warum normale Container nicht immer ausreichen
Container isolieren Anwendungen, teilen sich aber grundsätzlich den Kernel des Hostsystems. Werden privilegierte Schnittstellen eingebunden, kann ein Agent diese möglicherweise nutzen, um die vorgesehene Umgebung zu verlassen. Ein besonders kritisches Beispiel ist ein eingebundener Docker-Socket, über den sich weitere Container starten oder Verzeichnisse des Hosts einbinden lassen.
Docker demonstrierte dieses Risiko mit Claude. Das Modell fand in einem regulären Container einen lokal gespeicherten geheimen Wert, weil der Container Zugriff auf den Docker-Socket hatte. Beim gleichen Versuch innerhalb einer Docker Sandbox erkannte der Agent zwar die Schnittstelle und versuchte, darüber auf den Host zuzugreifen, scheiterte jedoch an der Trennung durch die Micro-VM.
Container und wirksame Eindämmung sind nicht dasselbe. Sandboxes bilden die technische Basisschicht, Richtlinien müssen zusätzlich steuern, was ein Agent tun darf, so Docker sinngemäß.
Der Ansatz adressiert ein reales Problem. KI-Agenten sollen Systeme selbstständig verändern, Dateien bearbeiten und Werkzeuge aufrufen. Genau diese Fähigkeiten führen dazu, dass sie nach erreichbaren Schnittstellen suchen und Sicherheitsgrenzen stärker beanspruchen als klassische Anwendungen.
Mehrere Vorfälle zeigen, dass erwartete Zugriffsbeschränkungen nicht zuverlässig eingehalten werden. Dazu zählen der unautorisierte Zugriff eines OpenAI-Agenten auf eine australische Regierungsplattform und Fälle, in denen Google-KI-Agenten aus einer Sandbox ausbrechen konnten.
Preise der Docker Cloud Sandboxes
Docker bietet verschiedene Instanzgrößen an. Die veröffentlichten Eckwerte reichen von einer kleinen Micro-Instanz bis zur XL-Konfiguration mit 16 vCPUs und 32 GB Arbeitsspeicher.
| Instanz | vCPUs | Arbeitsspeicher | Preis pro Stunde |
|---|---|---|---|
| Micro | 1 | 2 GB | 0,07 US-Dollar |
| XL | 16 | 32 GB | 1,12 US-Dollar |
Die sekundengenaue Abrechnung passt zu kurzlebigen Agentenaufgaben und Entwicklungsprozessen. Bei dauerhaft laufenden Agenten können sich die Kosten dennoch summieren. Unternehmen sollten deshalb nicht nur den Instanzpreis betrachten, sondern auch Laufzeitbegrenzungen, Netzwerkverkehr, Protokollierung und den Aufwand für Richtlinien einplanen.
OCI-Images sollen proprietäre Abhängigkeiten begrenzen
Parallel hat Docker seine Kits-Spezifikation überarbeitet. Damit lassen sich Agenten, Werkzeuge und Regeln als gemeinsames Paket verteilen. Kits werden nun als standardisierte OCI-Images bereitgestellt, die grundsätzlich auch außerhalb eines einzelnen proprietären Paketformats nutzbar sind.
Ein verfügbares Kit verbindet verteilte KI-Agenten über WebSockets, ohne sie in derselben Umgebung auszuführen. Das erleichtert die Trennung einzelner Aufgaben und verbessert die Beobachtbarkeit. Es ersetzt jedoch kein belastbares Berechtigungsmodell, wie auch die Diskussion über ein neues Rechtemodell für MCP zeigt.
Was Unternehmen im DACH-Raum prüfen sollten
Cloud Sandboxes reduzieren das Risiko, dass ein Agent direkt auf Entwicklerrechner oder interne Dateisysteme zugreift. Gleichzeitig wandern Verarbeitung und möglicherweise sensible Daten auf externe Infrastruktur. Vor einem produktiven Einsatz sind deshalb Speicherorte, Unterauftragnehmer, Protokollierung, Löschfristen und vertragliche Datenschutzregelungen zu klären.
Für besonders sensible Prozesse kann eine lokal betriebene Sandbox weiterhin sinnvoller sein. Der gehostete Dienst bietet dagegen einen schnellen Einstieg und entlastet interne Teams beim Betrieb kurzlebiger Rechenumgebungen. Die Unterstützung von OCI-Images ist dabei relevant, weil sie spätere Wechsel und eigene Betriebsmodelle erleichtern kann.
Technische Isolation ist allerdings nur ein Teil der Absicherung. Zusätzlich erforderlich sind minimale Berechtigungen, getrennte Zugangsdaten, kontrollierte Netzwerkpfade, vollständige Protokolle und verbindliche Freigaben für kritische Aktionen. Eine Micro-VM begrenzt die Reichweite eines Fehlers, entscheidet aber nicht, ob die Aktion des Agenten fachlich zulässig war.