Meta Muse macht vertrauliche Chat-Links auffindbar
Geteilte Konversationen des KI-Agenten Meta Muse lassen sich über passive DNS-Daten auffinden. Sicherheitsforscher von Claroc identifizierten mit einer einzigen Abfrage 6.800 Links, die Nutzer zum Teilen ihrer Chats erstellt hatten.
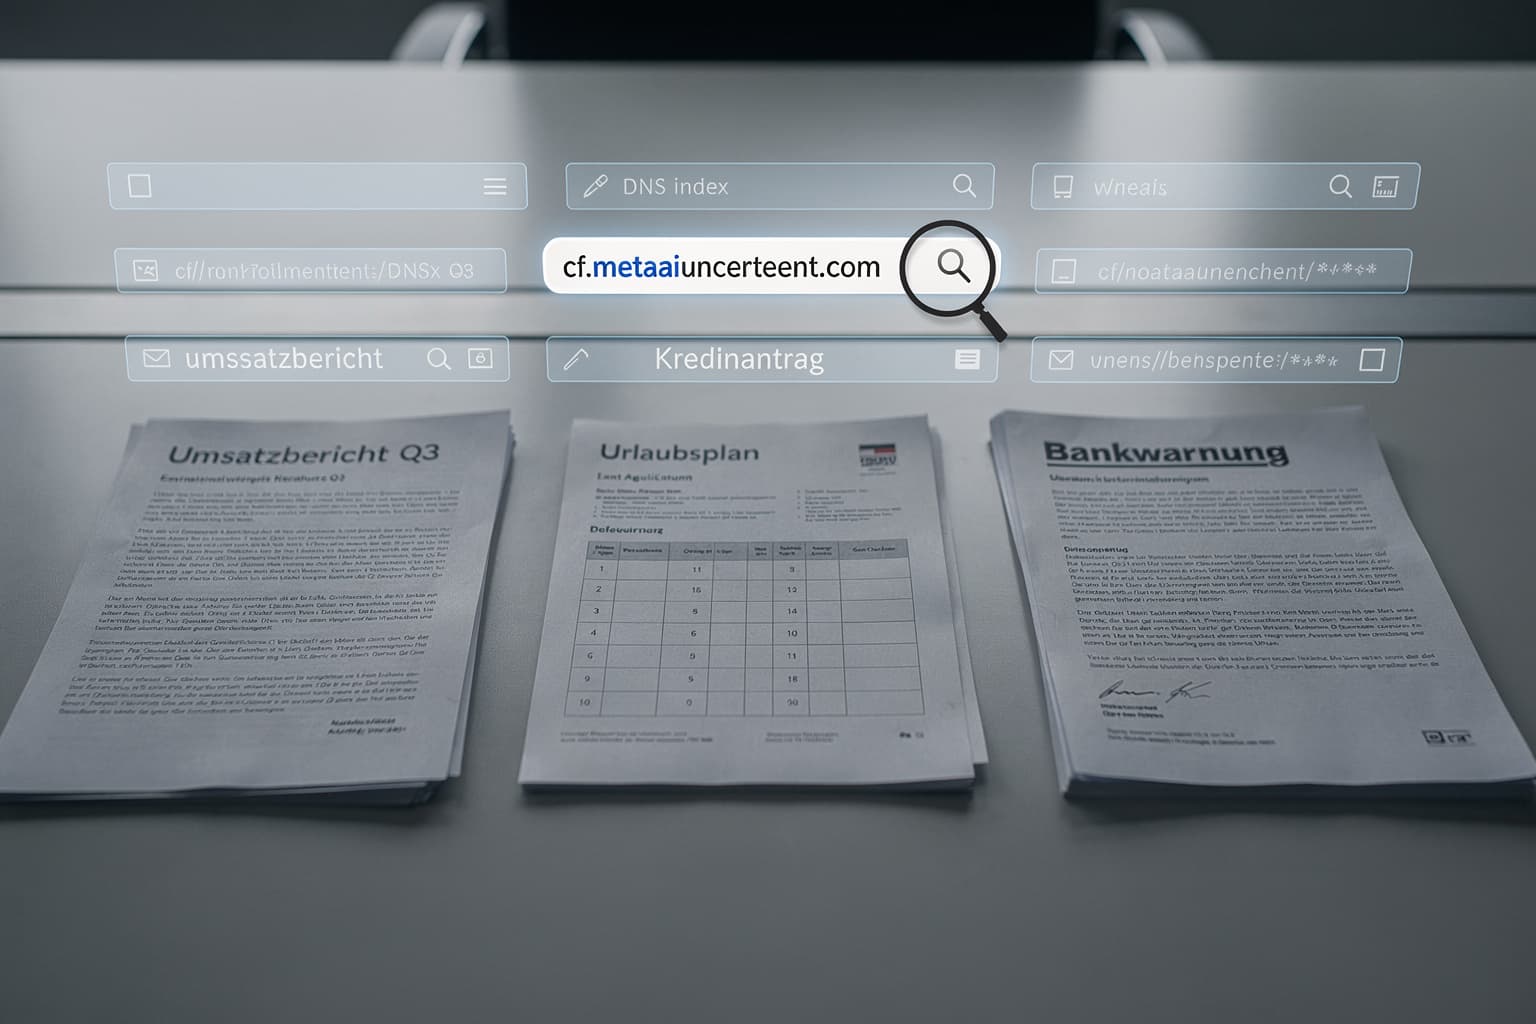
Unter den öffentlich erreichbaren Inhalten befanden sich interne Umsatzberichte, Kreditanträge und Immobilienertragsdaten. Auch Bank-Betrugswarnungen mit Teilen von Kontonummern sowie Urlaubsplanungen von Unternehmen waren einsehbar.
Sinngemäß erklärten die Forscher: „Hätte man uns vorher gefragt, hätten wir vermutet, dass das Sammeln echten Aufwand erfordert. Es brauchte eine einzige Abfrage.“
Der Gesprächst Titel steht in der Webadresse
Die Freigabelinks verwenden die Domain cf.metaaiusercontent.com. Entscheidend ist, dass Muse den Titel der jeweiligen Konversation im Klartext in die Subdomain beziehungsweise URL übernimmt. Ein Link kann dadurch beispielsweise einen Bestandteil wie q3-revenue-review enthalten.
Die Adresse enthält zusätzlich eine längere Zeichenfolge. Diese soll das direkte Erraten des vollständigen Links erschweren. Der lesbare Titel sorgt jedoch dafür, dass die Adresse über passive DNS-Systeme entdeckt und inhaltlich eingeordnet werden kann.
Passive DNS-Dienste speichern beobachtete Zuordnungen zwischen Domainnamen und IP-Adressen. Wird ein Muse-Link geöffnet und die Domain dabei aufgelöst, kann dieser Vorgang in einer solchen Datenbank landen. Kommerzielle Suchdienste ermöglichen anschließend Abfragen nach Domains und Subdomains.
| Merkmal | Festgestellter Wert |
|---|---|
| Gefundene Freigabelinks | 6.800 |
| Benötigte passive DNS-Abfragen | 1 |
| Verwendete Domain | cf.metaaiusercontent.com |
| Zeit bis zur früheren Zero-Day-Entdeckung | 3 Wochen nach dem Start |
Öffentlicher Link wird zur GhostShare
Claroc bezeichnet diese Form der unbeabsichtigten Auffindbarkeit als „GhostShares“. Gemeint sind Seiten, die sich nicht nur von den vorgesehenen Empfängern öffnen lassen. Andere Personen können die Links selbst finden, obwohl sie diese nie direkt erhalten haben.
Sinngemäß beschreibt Claroc das Problem so: Viele KI-Assistenten teilen Inhalte über öffentliche Links. Bei Muse steht jedoch der Titel in der Webadresse und wird dadurch in DNS-Daten erfasst, die sich durchsuchen lassen.
Nach Angaben des Claroc-Mitgründers und CTO Asaf Aprozper kontaktierte das Unternehmen Meta, erhielt aber keine Antwort. Nach Prüfung der Dokumentation und vergleichbarer Plattformen kamen die Forscher zu dem Schluss, dass die öffentlichen Links in dieser Form offenbar beabsichtigt sind.
Ob Meta die URL-Struktur ändern oder eine Authentifizierung für geteilte Gespräche einführen will, ist nicht bestätigt. Ebenso ist offen, wie viele Nutzer insgesamt betroffen sind. Die Zahl von 6.800 bezieht sich ausschließlich auf die bei dieser Untersuchung gefundenen Links.
Weitreichende Kontorechte erhöhen das Risiko
Muse ist kein reiner Chatbot. Der Agent kann selbstständig Formulare ausfüllen, Termine buchen, Einkäufe tätigen und Dokumente erstellen. Dafür benötigt er Zugriff auf zahlreiche Nutzerkonten und verarbeitet potenziell deutlich sensiblere Informationen als eine gewöhnliche Suchanfrage.
Meta-CEO Mark Zuckerberg hatte Muse zuvor als von Grund auf für Datenschutz und Sicherheit entwickelt bezeichnet. Bereits drei Wochen nach dem Start entdeckte der macOS-Sicherheitsexperte Patrick Wardle jedoch eine Zero-Day-Schwachstelle. Darüber konnten lokal installierte Anwendungen die Kontrolle über ein Muse-Konto übernehmen.
Ob Meta dafür inzwischen einen Patch verteilt hat, ist nicht belegt. Die Kombination aus weitreichenden Berechtigungen und öffentlich auffindbaren Freigaben zeigt dennoch, warum agentische Systeme strenger kontrolliert werden müssen. Apple hat aus einem ähnlichen Grund den macOS-Vollzugriff für KI-Agenten verschärft.
DSGVO-Risiko für Unternehmen im DACH-Raum
Für Unternehmen entsteht das eigentliche Problem, sobald Beschäftigte Kundendaten, Finanzkennzahlen oder Mitarbeiterinformationen in Muse verarbeiten und anschließend einen Chat teilen. Ein vermeintlich privater Freigabelink kann dann ohne Zugriffsbeschränkung erreichbar und über DNS-Daten auffindbar sein.
Das kann eine Prüfung nach der DSGVO erforderlich machen. Je nach Art der offengelegten personenbezogenen Daten, Umfang und Risiko kann auch eine Meldepflicht für eine Datenschutzverletzung entstehen. Eine pauschale Bewertung ist nicht möglich, weil dafür der konkrete Inhalt und die betroffenen Personen maßgeblich sind.
Technische Richtlinien sollten öffentliche Chat-Freigaben daher nicht als ausreichend geschützten Übertragungsweg behandeln. Sinnvoll sind eine verbindliche Datenklassifizierung, Einschränkungen für öffentliche Links und eine Protokollierung der Freigaben. Auch getrennte Konten und minimale Berechtigungen reduzieren das Schadenspotenzial.
Der Vorfall reiht sich in eine breitere Debatte über die Absicherung autonomer Systeme ein. So zeigen auch Sicherheitslücken bei internen KI-Agenten, dass bequeme Integrationen schnell bestehende Schutzmechanismen umgehen können.
Eigene Infrastruktur schafft mehr Kontrolle
Proprietäre Cloud-Agenten verbinden komfortable Automatisierung mit einer starken Abhängigkeit vom Anbieter. Unternehmen haben nur begrenzten Einfluss darauf, wie Freigabelinks aufgebaut, protokolliert und abgesichert werden. Änderungen an solchen Mechanismen liegen vollständig beim Plattformbetreiber.
Self-Hosting oder unternehmenseigene LLM-Lösungen können eine Alternative sein, wenn vertrauliche Daten verarbeitet werden. Rollenbasierte Rechte, interne Freigaben und nicht öffentliche Endpunkte lassen sich dort an die eigene Sicherheitsarchitektur anpassen. Dafür steigen allerdings Betriebsaufwand, Wartung und Verantwortung für die Absicherung.
Entscheidend ist weniger die Herkunft des Modells als die Kontrolle über Datenflüsse und Zugriffsrechte. Lokale Ansätze wie Nvidia Nemotron 3.5 für lokale KI-Agenten zeigen, dass agentische Systeme nicht zwingend vollständig über öffentliche Cloud-Dienste betrieben werden müssen.