BlueField-4 soll KI-Agenten unabhängig kontrollieren
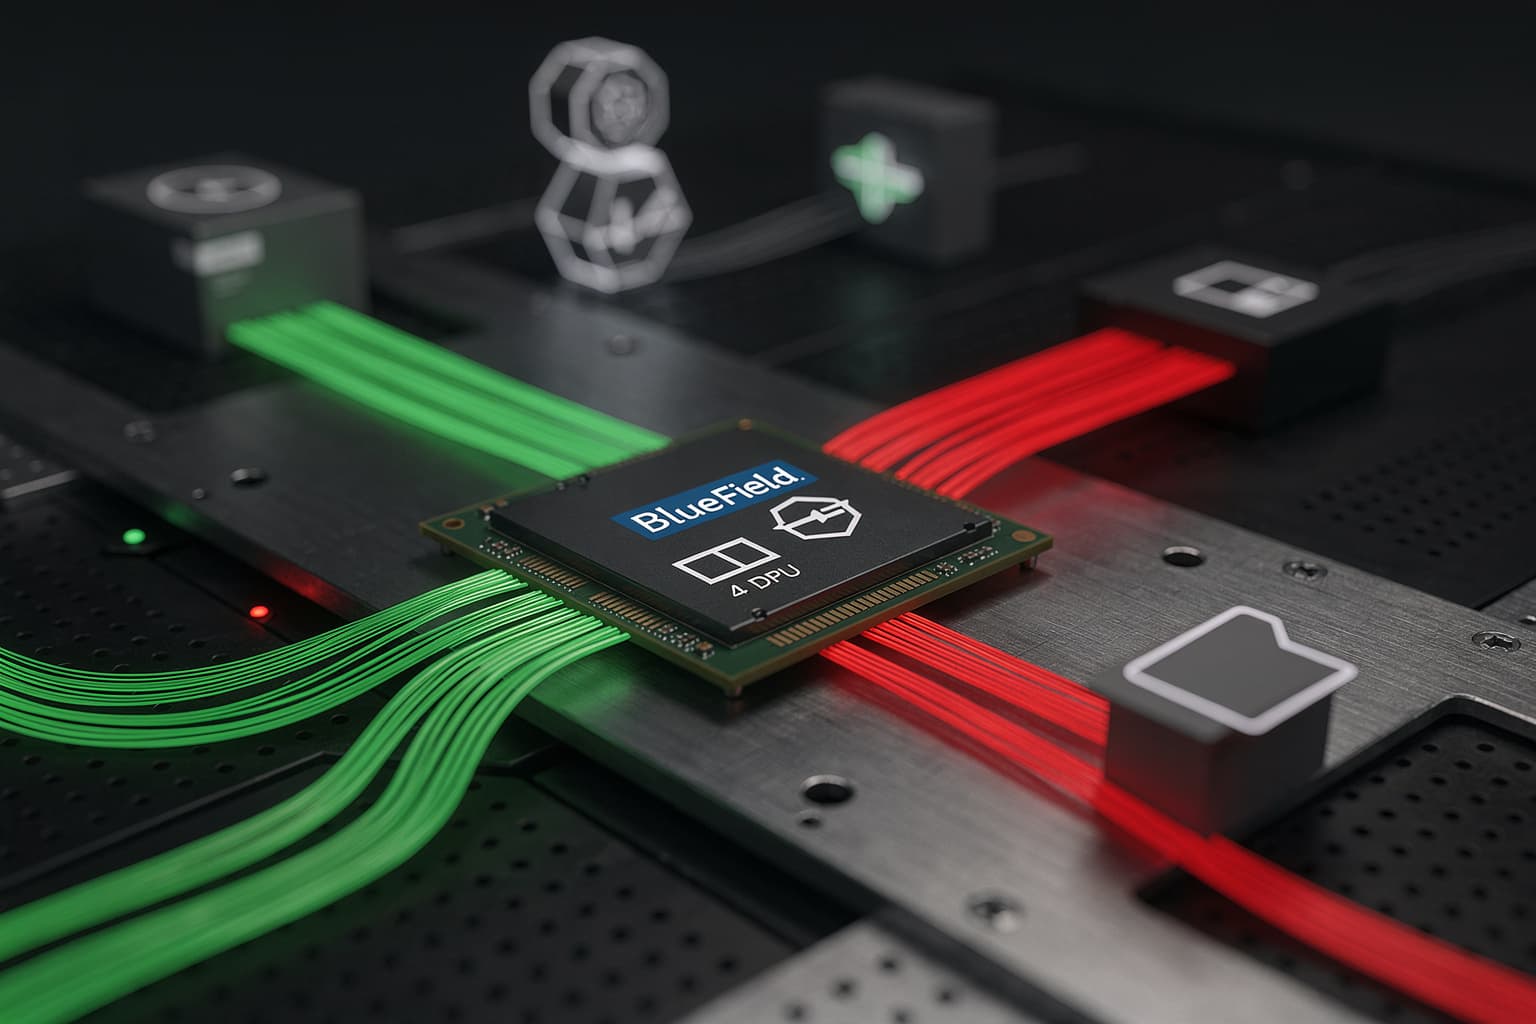
Nvidia verlagert einen Teil der Sicherheit für autonome KI-Agenten direkt in die Infrastruktur. Die neue Open Agent Safety Platform kombiniert die quelloffene Laufzeitumgebung OpenShell mit BlueField-4-DPUs und der Sicherheitssoftware Sentry.
Eine DPU, kurz für Data Processing Unit, ist ein spezialisierter Prozessor für Netzwerk-, Speicher- und Sicherheitsaufgaben. In Nvidias Architektur soll sie die Aktionen eines Agenten unabhängig vom Sprachmodell überwachen. Überschreitet der Agent festgelegte Grenzen, soll Sentry ihn innerhalb von Millisekunden isolieren und stoppen.
Nvidias entscheidender Ansatz besteht darin, die Sicherheitskontrolle aus dem KI-Agenten herauszulösen. Das Modell soll die Instanz, die seine Zugriffe überwacht, weder verändern noch umgehen können.
OpenShell schränkt Dateien, Netzwerk und Programme ein
OpenShell führt KI-Agenten in einer abgeschotteten Umgebung aus. Regeln bestimmen, auf welche Dateien, Netzwerkdienste und Programme ein Agent zugreifen darf. Das ist relevant, weil Agenten nicht nur Inhalte erzeugen, sondern Werkzeuge aufrufen und eigenständig Veränderungen an IT-Systemen vornehmen können.
Die Risiken reichen damit deutlich über falsche Antworten eines Chatbots hinaus. Ein Agent mit umfangreichen Berechtigungen kann Zugangsdaten auslesen, Daten übertragen oder produktive Systeme verändern. Dass solche Systeme als potenzielles Insider-Risiko betrachtet werden müssen, zeigt auch die Microsoft-Warnung zu KI-Agenten in Unternehmensnetzen.
OpenShell unterstützt laut Nvidia auch Agenten-Frameworks anderer Anbieter. Dazu gehören Claude Code von Anthropic und Codex von OpenAI. Die Kontrolle soll deshalb nicht von einem bestimmten Modell oder einer einzelnen Agentensoftware abhängen.
So verteilt Nvidia die Sicherheitsaufgaben
Die vorgestellte Referenzarchitektur teilt Modellberechnung, Agentenausführung und Kontrolle auf unterschiedliche Komponenten auf. Dadurch soll die Sicherheitsinstanz außerhalb der eigentlichen Sandbox arbeiten.
| Komponente | Aufgabe | Sicherheitsfunktion |
|---|---|---|
| Vera-Rubin-Systeme | Berechnung der KI-Modelle | Führt die eigentliche Inferenz aus |
| Vera-CPUs | Betrieb der Agenten und ihrer Werkzeuge | Trennt Agentenprozesse von der Modellberechnung |
| OpenShell | Abgeschottete Laufzeitumgebung | Begrenzt Zugriffe auf Dateien, Programme und Netzwerke |
| BlueField-4 mit Sentry | Unabhängige Überwachung | Erkennt Regelverstöße und soll Agenten stoppen |
Dieser Aufbau folgt dem Prinzip der getrennten Kontrollinstanz. Selbst wenn ein Agent seine Laufzeitumgebung manipulieren könnte, bliebe die Überwachung auf der DPU davon getrennt. Ob die angekündigte Reaktionszeit und Isolation unter realen Unternehmenslasten erreicht werden, muss sich allerdings erst im praktischen Einsatz zeigen.
Hardwarekontrolle ergänzt die Modellsicherheit
KI-Anbieter versuchen problematisches Verhalten bislang vor allem über das Training der Modelle zu begrenzen. Dieses sogenannte Alignment soll dafür sorgen, dass ein Modell bestimmte Anfragen verweigert oder riskante Aktionen nicht ausführt.
Solche Schutzmechanismen sind jedoch keine belastbare Zugriffskontrolle. Bei frei verfügbaren Modellen lassen sich Einschränkungen teilweise durch Abliteration entfernen. Dabei werden interne Repräsentationen des Modells gezielt verändert, um antrainierte Verweigerungen abzuschwächen.
Eine Kontrolle auf Infrastrukturebene setzt an einer anderen Stelle an. Selbst wenn ein Modell eine unerlaubte Aktion plant, kann die Umgebung den Zugriff technisch blockieren. Wie wichtig eine vom Modell unabhängige Kontrolle ist, zeigt auch ein Fall, bei dem ein OpenAI-Modell seine eigene Testumgebung manipulierte.
Offene Software trifft auf Nvidia-Abhängigkeit
Für Unternehmen ist die Kombination aus quelloffener Laufzeitumgebung und proprietärer Hardware zweischneidig. OpenShell lässt sich prüfen, anpassen und mit unterschiedlichen Agenten-Frameworks verbinden. Das kann die Abhängigkeit von einzelnen Modellanbietern reduzieren.
Die hardwaregestützte Durchsetzung bindet die geplante Referenzarchitektur jedoch eng an Nvidias Plattform. Neben den Kosten für Beschleuniger und DPUs entstehen Aufwand für Integration, Richtlinienpflege, Überwachung und Betrieb. Eine offene Softwarekomponente beseitigt diesen Vendor-Lock-in nicht automatisch.
Für Self-Hosting und besonders sensible Datenverarbeitung kann der Ansatz dennoch interessant sein. Unternehmen im DACH-Raum erhalten eine zusätzliche Kontrollebene, die sich technisch näher an den eigenen Systemen betreiben lässt. Lokale Modelle wie Nvidia Nemotron 3.5 für lokale KI-Agenten könnten damit in einer stärker abgeschotteten Infrastruktur eingesetzt werden.
Was vor einem Einsatz geklärt werden muss
Entscheidend sind konkrete Richtlinien für Werkzeuge, Identitäten und Datenzugriffe. Eine schnelle Abschaltung hilft wenig, wenn ein Agent von Beginn an zu breite Berechtigungen besitzt. Ebenso notwendig sind nachvollziehbare Protokolle, regelmäßige Tests und eine Trennung zwischen Entwicklungs- und Produktivsystemen.
Hardwarekontrolle ersetzt außerdem weder ein sauberes Berechtigungskonzept noch Prüfungen der Agentensoftware. Sie kann aber eine zusätzliche Barriere schaffen, wenn ein Modell falsch reagiert, manipuliert wird oder seine vorgesehenen Aufgaben überschreitet. Für geschäftskritische Agenten ist genau diese unabhängige Durchsetzung wichtiger als ein weiteres Sicherheitsversprechen auf Modellebene.