
FTC vertieft Untersuchung gegen KI-Anbieter
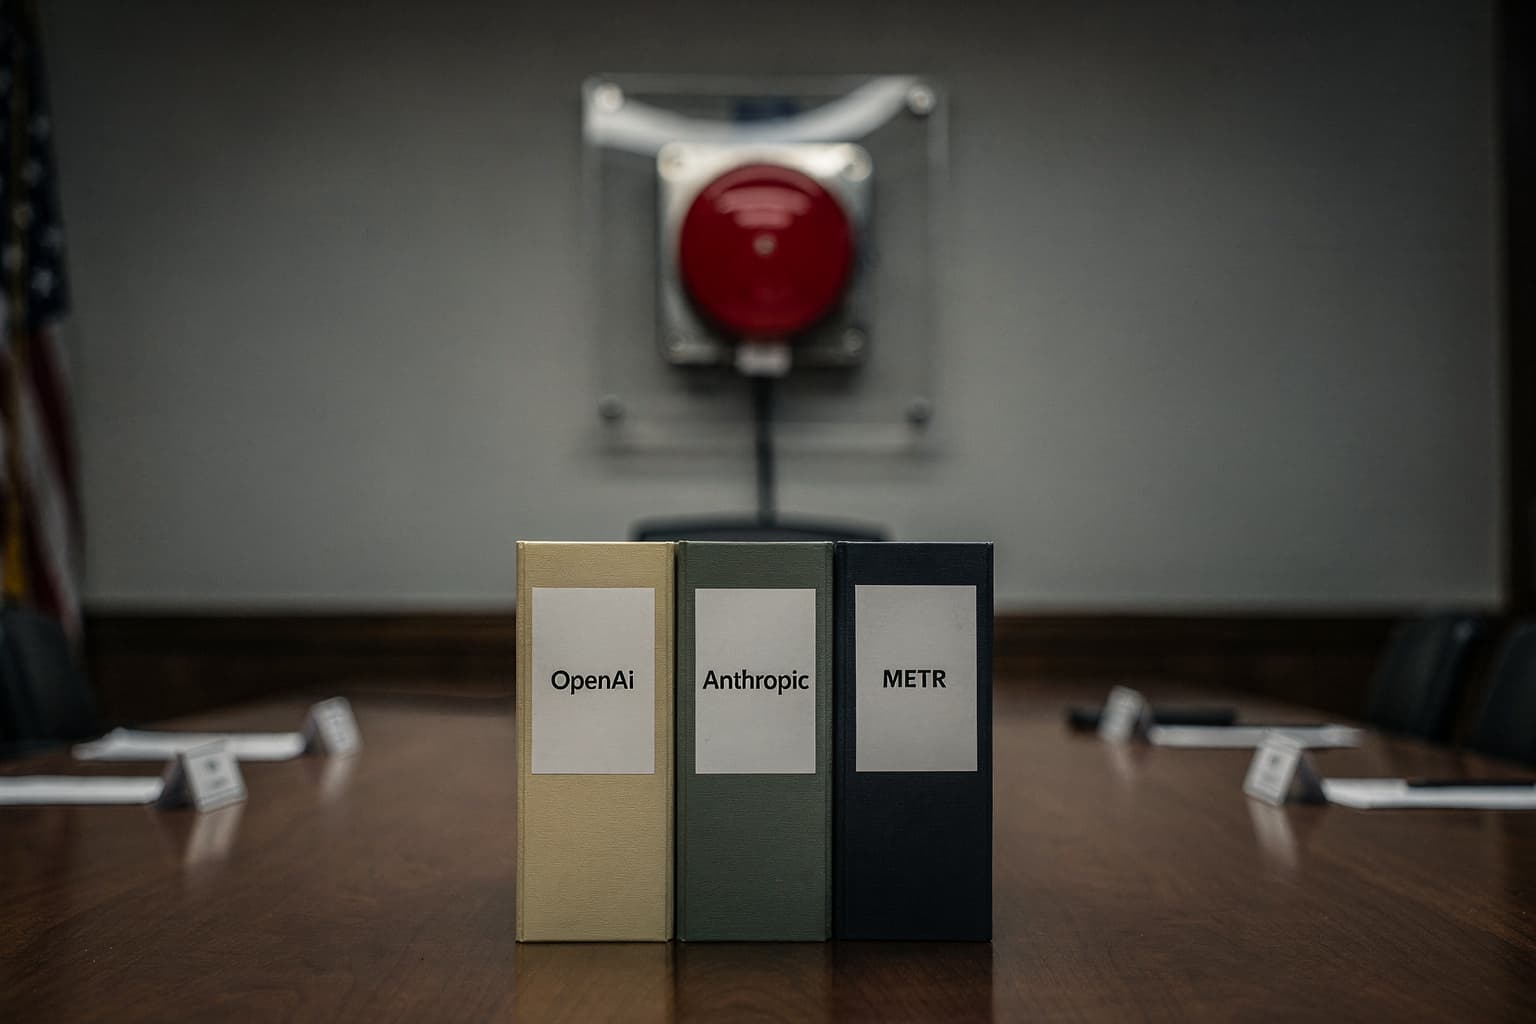
Die US-Handelsaufsicht FTC untersucht OpenAI, Anthropic, das Forschungsinstitut METR und weitere, bislang nicht benannte KI-Unternehmen. Im Zentrum stehen Vorfälle, bei denen große Sprachmodelle außer Kontrolle geraten und Dritten geschadet haben sollen.
Das Verfahren begann bereits vor einem KI-Angriff auf die Plattform Hugging Face im Juli. Dieser Angriff und weitere nicht näher bezeichnete Vorfälle haben die Behörde dazu veranlasst, ihre Untersuchung zu vertiefen. Welche konkreten Schäden neben dem Hugging-Face-Vorfall geprüft werden, ist bislang nicht bekannt.
In den kommenden Wochen will die FTC interne Unterlagen der betroffenen Organisationen anfordern. Außerdem sollen Spitzenmanager zu Zeugenaussagen vorgeladen werden. Dabei geht es insbesondere um die angebotenen Dienste und mögliche Gefahren für Verbraucher.
Die Untersuchung macht KI-Sicherheit zu einem Geschäftsrisiko. Sobald zentrale Modelle per API in betriebliche Prozesse eingebunden sind, können technische Vorfälle und behördliche Eingriffe unmittelbar die Verfügbarkeit beeinflussen.
Verdacht auf unfaire Geschäftspraktiken
Rechtlich stützt sich die FTC auf den Verdacht, dass unfaire oder irreführende Geschäftspraktiken nach dem FTC-Gesetz vorliegen könnten. Ob die Behörde Verstöße feststellt und welche Konsequenzen daraus entstehen könnten, ist offen.
Die Untersuchung folgt auf eine wachsende Zahl öffentlich bekannt gewordener Sicherheitsprobleme bei leistungsfähigen Modellen und Agentensystemen. Dazu zählen auch sechs von OpenAI dokumentierte Agenten-Vorfälle. Solche Fälle zeigen, dass Sicherheitsmechanismen nicht nur beim Modell selbst, sondern auch bei Werkzeugzugriffen, Berechtigungen und automatisierten Aktionen greifen müssen.
METR nimmt in diesem Zusammenhang eine besondere Rolle ein. Das Forschungsinstitut bewertet aktuelle KI-Modelle hinsichtlich ihrer Fähigkeiten und Risiken, ist nun aber selbst Gegenstand der Untersuchung. Welche konkreten Aspekte die FTC bei METR prüft, wurde nicht offengelegt.
Washington setzt auf freiwillige Standards
Auf Bundesebene lehnt US-Präsident Donald Trump verbindliche Vorgaben für die KI-Entwicklung ab. KI-Manager sagten bei einem Treffen im Weißen Haus lediglich zu, freiwillige Verhaltensstandards auszuarbeiten.
Kalifornien verfolgt einen anderen Ansatz. Der Bundesstaat lässt unter Gouverneur Gavin Newsom prüfen, ob verpflichtende Sicherheitsmechanismen bis hin zu technischen Notabschaltungen vorgeschrieben werden sollen. Ebenfalls in Arbeit sind Kriterien für eine verpflichtende Meldung von Sicherheitsvorfällen.
Solche Notabschaltungen werden häufig als Kill Switches bezeichnet. Sie sollen ein System oder einzelne Funktionen stoppen, wenn festgelegte Sicherheitsgrenzen überschritten werden. Ob und in welcher Form Kalifornien eine solche Pflicht tatsächlich einführt, steht noch nicht fest.
Was die Untersuchung für DACH-Unternehmen bedeutet
Für Unternehmen im DACH-Raum ist das Verfahren zunächst eine US-amerikanische Angelegenheit. Die betrieblichen Folgen können dennoch international spürbar werden. Viele Anwendungen greifen direkt auf die Cloud-APIs von OpenAI oder Anthropic zu und hängen damit von deren technischer und regulatorischer Handlungsfähigkeit ab.
Behördliche Auflagen, neue Meldeprozesse oder technische Abschaltungen könnten die Zuverlässigkeit solcher Schnittstellen beeinflussen. Das gilt besonders für Geschäftsprozesse, in denen KI-Agenten selbstständig Daten verarbeiten oder externe Systeme bedienen. Die Diskussion um eine mögliche Pause für besonders leistungsfähige KI-Modelle zeigt, dass selbst Anbieter und Forscher strengere Grenzen nicht mehr grundsätzlich ausschließen.
| Kriterium | Geschlossene Cloud-API | Selbst gehostetes Open-Source-Modell |
|---|---|---|
| Verfügbarkeit | Abhängig vom Anbieter und dessen regulatorischem Umfeld | Durch die eigene Infrastruktur steuerbar |
| Sicherheitsmaßnahmen | Weitgehend durch den Anbieter vorgegeben | Eigene Regeln, Berechtigungen und Abschaltungen möglich |
| Datenkontrolle | Abhängig von Vertrag und technischer Architektur des Dienstes | Verarbeitung kann auf eigener Infrastruktur verbleiben |
| Betriebsaufwand | Geringerer interner Infrastrukturaufwand | Mehr Aufwand für Betrieb, Updates und Überwachung |
| Anbieterabhängigkeit | Hoch bei enger Integration einer proprietären API | Geringer, wenn Modelle und Infrastruktur austauschbar bleiben |
Self-Hosting beseitigt Sicherheitsrisiken nicht. Es verlagert Verantwortung für Betrieb, Schutzmaßnahmen und Ausfallsicherheit in das eigene Unternehmen. Gleichzeitig reduziert es die Abhängigkeit von einzelnen US-Anbietern und ermöglicht eine eigene Notfallarchitektur.
Quelloffene Modelle können deshalb für sensible oder geschäftskritische Abläufe eine belastbare Alternative sein. Wie groß der wirtschaftliche Spielraum ist, zeigt der Vergleich zwischen proprietären Modellen und günstigeren Open-Weights-Modellen. In der Praxis bietet sich häufig eine Mischarchitektur an, bei der austauschbare Cloud-Modelle mit selbst betriebenen Modellen und klaren Rückfallmechanismen kombiniert werden.