1Password for Agents trennt Auftrag und Zugangsdaten
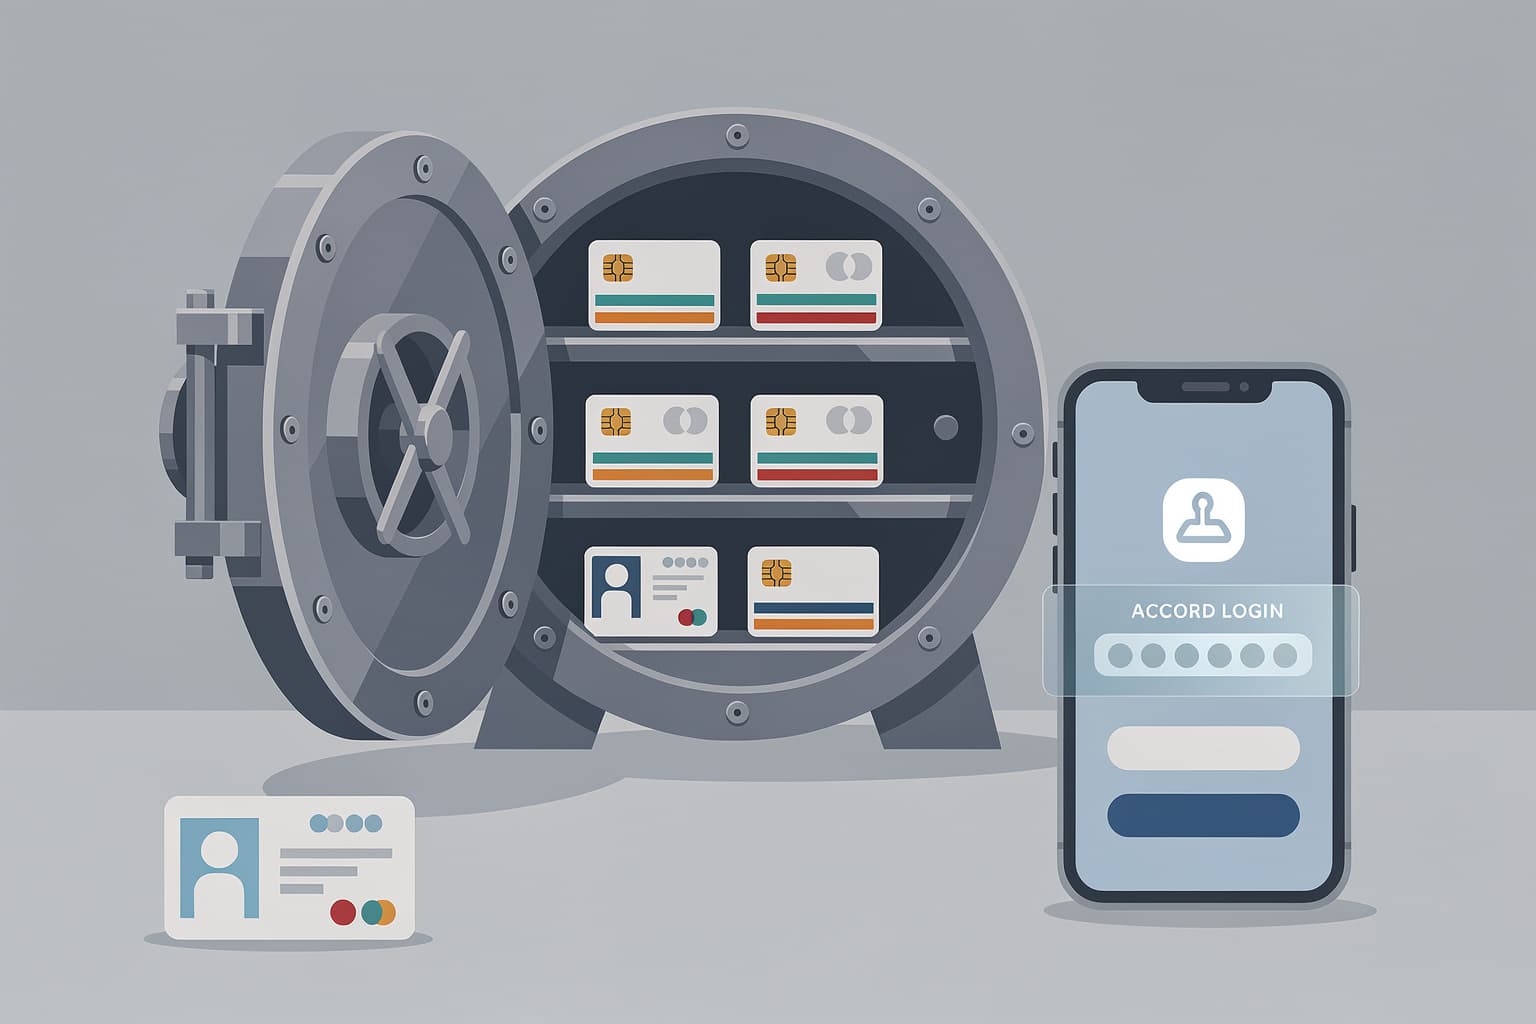
1Password hat mit 1Password for Agents eine Plattform für kontrollierte Anmeldungen durch KI-Agenten vorgestellt. Agenten können damit Aufgaben in geschützten Konten ausführen, ohne das Passwort oder andere Zugangsdaten selbst zu erhalten.
Das adressiert ein wachsendes Problem beim Einsatz autonomer Software. Damit ein Agent Reisen bucht, Einkäufe erledigt oder Unternehmensanwendungen bedient, benötigt er häufig Zugriff auf bestehende Konten. Werden Benutzernamen, Passwörter oder API-Schlüssel direkt an den Agenten übergeben, können Kopien in Protokollen, Prompts oder externen Speichern landen.
„Die direkte Übergabe eines Passworts oder Geheimnisses ist eine verbreitete Abkürzung. Dabei können sensible Informationen an Orten gespeichert werden, die sich später nicht mehr kontrollieren lassen“, erklärt 1Password sinngemäß.
So funktioniert die Anmeldung
Die Plattform vermittelt zwischen Agent, Anwender und Passwortmanager. Startet ein Agent einen Anmeldeversuch, übermittelt er einen eindeutigen digitalen Schlüssel an 1Password. Dieser Schlüssel dient dazu, die digitale Identität des Agenten zu bestätigen.
Anschließend erhält der Anwender eine Benachrichtigung und kann den konkreten Zugriff freigeben. Erst danach setzt 1Password die benötigten Zugangsdaten ein. Der Agent kann seine Aufgabe innerhalb der authentifizierten Sitzung ausführen, bekommt das eigentliche Passwort aber nicht angezeigt.
| Schritt | Zuständigkeit | Sicherheitswirkung |
|---|---|---|
| Anmeldung anfordern | KI-Agent | Der Zugriff beginnt mit einer identifizierbaren Anfrage |
| Agentenidentität prüfen | 1Password | Ein digitaler Schlüssel ordnet die Anfrage einem Agenten zu |
| Zugriff bestätigen | Anwender | Die Anmeldung erfordert eine bewusste Freigabe |
| Zugangsdaten einsetzen | 1Password | Das Passwort bleibt gegenüber dem Agenten verborgen |
| Aufgabe ausführen | KI-Agent | Der Agent arbeitet in der freigegebenen Sitzung |
Unterstützt werden nach Angaben des Unternehmens unter anderem Claude Duet, OpenAI Dots, ChatGPT Work, Grok Bot, Meta Muse sowie Agenten von Town. Weitere Integrationen sollen folgen.
Kein Passwortzugriff bedeutet nicht automatisch geringes Risiko
Das Verfahren reduziert die Gefahr, dass ein Agent Zugangsdaten dauerhaft speichert oder unbemerkt weitergibt. Es beseitigt jedoch nicht das grundlegende Berechtigungsproblem. Ein angemeldeter Agent kann innerhalb einer Sitzung weiterhin Aktionen durchführen, Daten lesen oder Transaktionen auslösen.
Entscheidend ist deshalb, ob Freigaben ausreichend genau begrenzt werden können. Unternehmen benötigen Regeln dafür, auf welches Konto ein Agent zugreifen darf, wie lange eine Sitzung gültig bleibt und welche Aktionen genehmigungspflichtig sind. Auch Protokollierung, Widerruf und die eindeutige Zuordnung zu einer verantwortlichen Person gehören dazu.
Wie relevant diese Trennung ist, zeigt die Warnung vor KI-Agenten als möglichem Insider-Risiko. Werden Zugangsdaten oder Cloud-Schlüssel unzureichend geschützt, können zudem erhebliche Folgekosten entstehen, wie Fälle von offengelegten Zugangsdaten bei Agentenplattformen verdeutlichen.
Banken können Agentenzugriffe oft nicht einordnen
US-Banken registrieren bereits automatisierte Aktivitäten innerhalb privater Konten. Dabei muss es sich nicht um einen Angriff handeln. Kunden können Agenten bewusst beauftragt haben, finanzielle Aufgaben auszuführen.
Für Banken entsteht trotzdem ein schwieriges Prüfproblem. Viele bestehende Systeme können nicht zuverlässig unterscheiden, ob eine automatisierte Aktion vom Kontoinhaber autorisiert wurde oder ob ein kompromittierter Agent handelt. Eine bestätigte digitale Identität könnte diese Zuordnung verbessern, ersetzt aber keine transaktionsbezogene Freigabe.
Bei Zahlungen wird deshalb eine Kombination aus Agentenidentität, begrenzten Berechtigungen und zusätzlicher Bestätigung nötig. Einen ähnlichen Ansatz verfolgt die Absicherung von Einkäufen durch KI-Agenten bei Amex.
Relevanz für Unternehmen im DACH-Raum
Für Unternehmen kann 1Password for Agents die Einführung von Agenten vereinfachen, weil Passwörter nicht in Prompts, Automatisierungsskripten oder separaten Geheimnisspeichern abgelegt werden müssen. Das senkt den operativen Aufwand und verkleinert die Angriffsfläche.
Vor einem Einsatz müssen dennoch Datenschutz, Aufbewahrungsfristen und Nachvollziehbarkeit geprüft werden. Relevant ist auch, welche Daten 1Password zur Agentenidentität, Freigabe und Sitzung verarbeitet und wo diese gespeichert werden. In regulierten Bereichen reicht eine persönliche Bestätigung allein häufig nicht aus.
Zudem entsteht eine neue Abhängigkeit vom Passwortmanager als Vermittlungsinstanz. Fällt dieser Dienst aus oder ändern sich Preise und Integrationen, können zentrale Automatisierungen betroffen sein. Für kritische Prozesse sollten daher alternative Zugriffswege, offene Standards und klar dokumentierte Notfallverfahren eingeplant werden.