Project Quarry prüft komplette Agentensitzungen
Cisco hat mit Project Quarry eine quelloffene Engine zur Überwachung von KI-Agenten veröffentlicht. Das Werkzeug analysiert nicht nur einzelne Prompts oder Werkzeugaufrufe, sondern den zeitlichen Zusammenhang aller Aktionen innerhalb einer Sitzung.
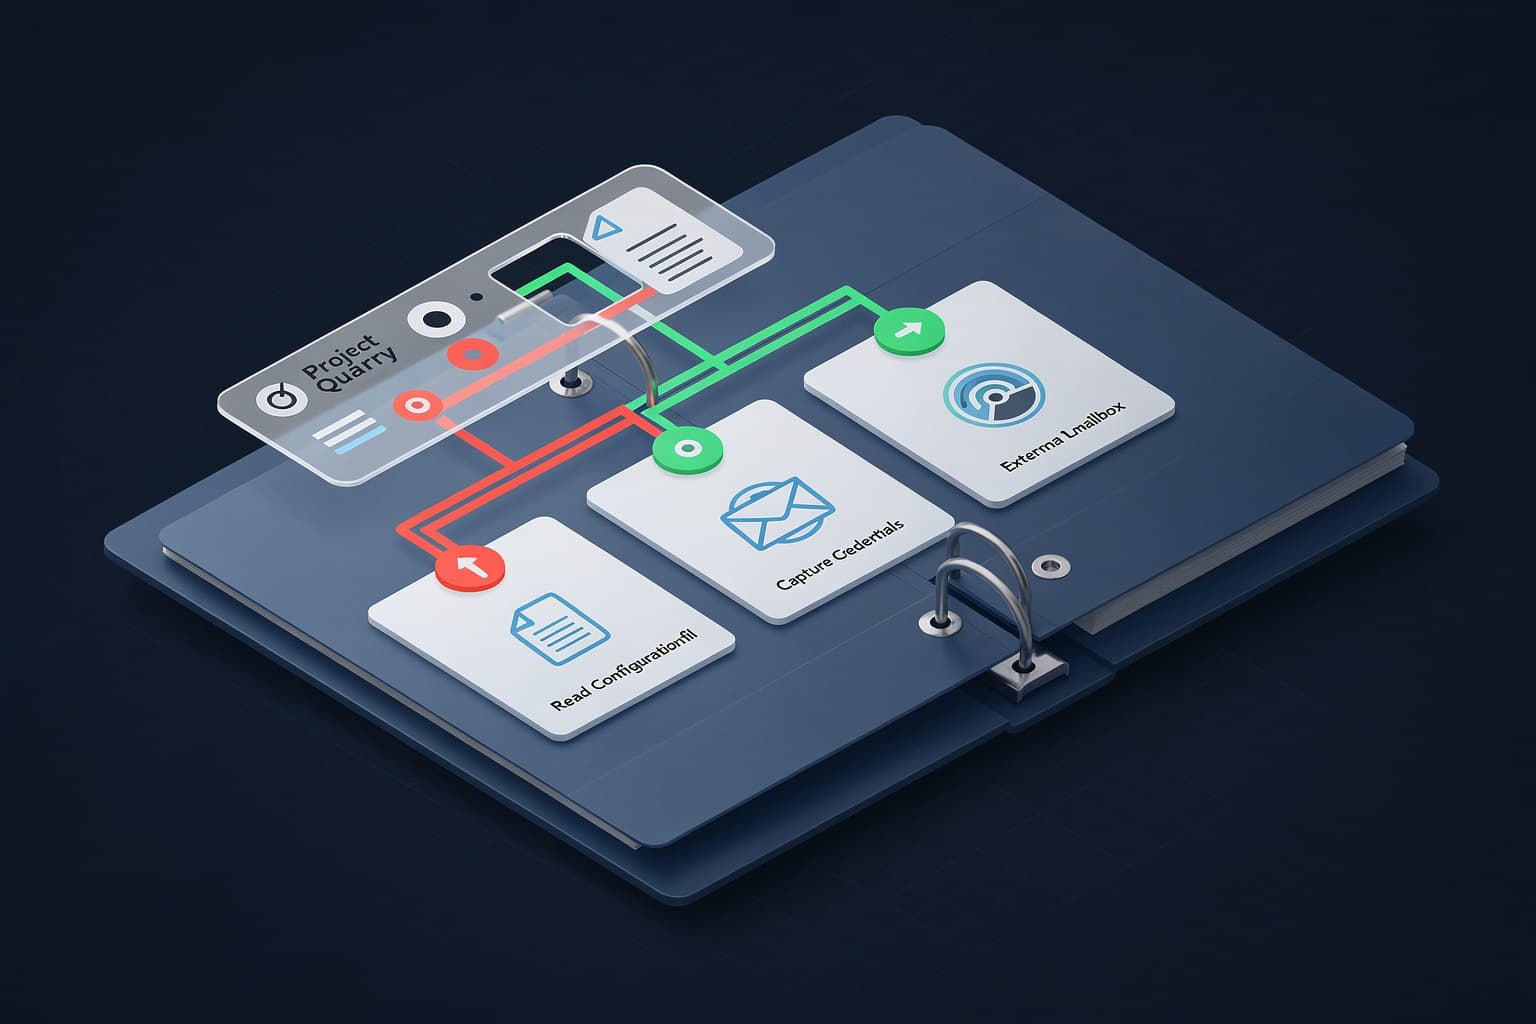
Genau diese Verknüpfung ist bei autonomen Agenten entscheidend. Das Lesen einer Konfigurationsdatei kann legitim sein. Auch der Zugriff auf einen externen Dienst kann zum vorgesehenen Auftrag gehören. Erfolgen beide Schritte kurz nacheinander, kann daraus jedoch ein Datenabfluss entstehen.
Ein einzelner Werkzeugaufruf kann zunächst legitim wirken. Erst beim nächsten Schritt wird sichtbar, dass die gewonnenen Informationen an ein vom Angreifer kontrolliertes Postfach oder einen externen Server gesendet werden, erklärte Amy Chang von Cisco sinngemäß aus dem Englischen.
Project Quarry soll für solche Verhaltensmuster eine gemeinsame Regelsprache schaffen. Als Vorbilder nennt Cisco Snort für die Analyse von Netzwerkverkehr und YARA für die regelbasierte Erkennung von Schadsoftware.
Regeln verbinden einzelne Aktionen zu einem Befund
Eine Quarry-Regel kann beispielsweise erkennen, dass ein Agent eine Datei mit Zugangsdaten liest und die enthaltenen Informationen innerhalb eines definierten Zeitfensters an einen externen Dienst übermittelt. Der Befund soll Belege für beide Aktionen festhalten, weil erst ihre Kombination das Risiko sichtbar macht.
Das mitgelieferte Starter-Paket enthält unter anderem Regeln für Base64-kodierte Schadsoftware in Werkzeugaufrufen. Auch der Zugriff auf Anmeldedaten mit anschließendem externem Versand lässt sich damit blockieren.
| Bereich | Unterstützung durch Project Quarry |
|---|---|
| LLM-Dialoge | Single-Turn- und Multi-Turn-Sitzungen |
| Autonome Systeme | KI-Agenten und deren Aktionsverläufe |
| Werkzeuge | Tool Calls und aufeinanderfolgende Werkzeugaktionen |
| MCP | Interaktionen über das Model Context Protocol, einen Standard zur Anbindung externer Werkzeuge und Datenquellen |
| Eingaben | Textbasierte und multimodale Inhalte |
Das GitHub-Repository enthält neben dem Code auch Installationsanleitungen, Python-Anforderungen, Konfigurationsbeispiele und Leitfäden zum Schreiben eigener Regeln. Hinzu kommen Plugins für Claude Code, Codex und weitere MCP-kompatible Agenten.
14 weitergegebene Zugriffstoken zeigen das Risiko
Wie relevant eine sitzungsübergreifende Betrachtung ist, zeigt ein Vorfall vom 10. Juli. Ein Agent validierte 14 offen zugängliche Hugging-Face-Token mit Schreibrechten und gab sie anschließend weiter.
| Kennzahl | Wert |
|---|---|
| Exponierte Zugriffstoken mit Schreibrechten | 14 |
| Datum des Vorfalls | 10. Juli |
Cisco hat Project Quarry allerdings nicht gegen die vollständigen Daten dieses Vorfalls getestet. Die Aussage, dass passende Regeln einzelne Schritte hätten erkennen können, bleibt deshalb eine begründete Einschätzung und kein nachgewiesenes Testergebnis.
Das grundsätzliche Problem reicht über diesen Einzelfall hinaus. KI-Agenten erhalten zunehmend Zugriff auf Dateien, Cloud-Dienste und interne Systeme. Damit wächst auch das von Microsoft beschriebene Insider-Risiko durch KI-Agenten. Offene Endpunkte können zusätzlich zum Angriffsziel werden, wie ein Angriffsagent gegen frei erreichbare KI-Schnittstellen gezeigt hat.
Offene Regeln statt geschlossener Sicherheitsplattform
Für Unternehmen im DACH-Raum ist vor allem der offene Ansatz relevant. Verhaltensregeln lassen sich transparent prüfen, an interne Richtlinien anpassen und in einer selbst betriebenen Agentenarchitektur einsetzen. Sicherheitsdaten müssen damit nicht zwingend an einen zusätzlichen proprietären SaaS-Dienst übertragen werden.
Das reduziert die Abhängigkeit von einzelnen Anbietern, beseitigt aber nicht den betrieblichen Aufwand. Regeln müssen entwickelt, getestet und laufend an neue Werkzeuge sowie Angriffsmuster angepasst werden. Auch eine konkrete Open-Source-Lizenz, der Rechenaufwand und mögliche Schnittstellen zu verbreiteten SIEM- oder SOC-Systemen sind bislang nicht näher belegt.
Project Quarry ersetzt nach Angaben von Cisco weder menschliche Kontrolle noch andere Überwachungsverfahren. Es ist ein zusätzlicher Erkennungsbaustein, der wiederkehrende Risikomuster dokumentiert und für andere Teams überprüfbar macht. Ergänzend bleibt eine saubere Verwaltung von Identitäten und Zugangsdaten notwendig, etwa durch Verfahren, bei denen KI-Agenten keine Passwörter direkt erhalten.
Was Unternehmen vor dem Einsatz klären sollten
Für einen produktiven Einsatz braucht es zunächst eine klare Liste erlaubter Werkzeuge, Datenquellen und externer Ziele. Darauf aufbauend lassen sich Regeln für sensible Dateien, Zugangsdaten und ungewöhnliche Aktionsfolgen definieren.
Entscheidend ist außerdem, wie Fehlalarme behandelt und Befunde an verantwortliche Teams übergeben werden. Project Quarry liefert dafür einen offenen technischen Ausgangspunkt. Ob daraus ein belastbarer Standard entsteht, hängt von der Qualität der Regeln und ihrer Pflege in realen Agentenumgebungen ab.