
Brave schottet Leo-Anfragen in einer TEE ab
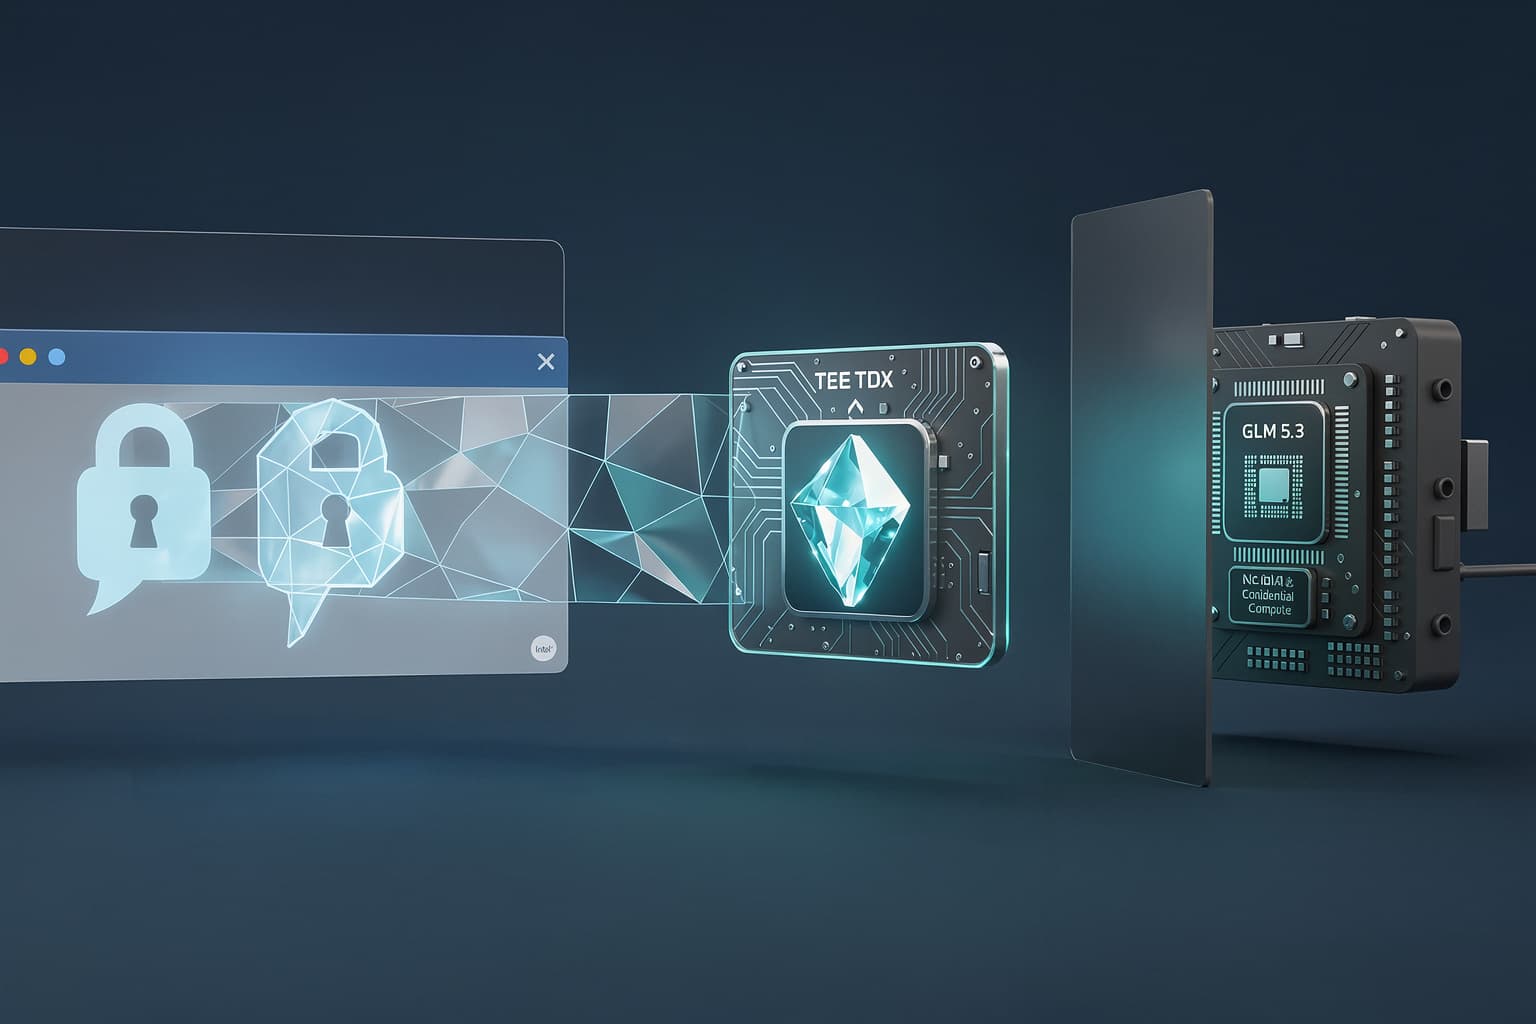
Brave Software verbindet seinen Browser-Assistenten Leo mit GLM 5.3 Flash von Z.ai. Die Verarbeitung läuft über eine vertrauliche Infrastruktur von NEAR AI, die auf Intel TDX und Nvidia Confidential Compute basiert.
Im Zentrum stehen Trusted Execution Environments, kurz TEEs. Dabei handelt es sich um hardwareseitig isolierte Bereiche, in denen Daten verarbeitet werden können, ohne dass der Betreiber der übrigen Infrastruktur auf den Klartext zugreifen soll.
Brave hatte den Ansatz im November 2025 zunächst als Pilotversuch gestartet. Mit der am 16. Oktober 2026 vorgestellten Anbindung an GLM 5.3 Flash wird daraus eine konkrete Infrastruktur für verschlüsselte KI-Unterhaltungen.
So läuft eine Anfrage technisch ab
Ein Prompt wird bereits auf dem Endgerät verschlüsselt. Für die Übertragung verwendet Brave Oblivious HTTP, kurz OHTTP. Das Protokoll trennt den Inhalt einer Anfrage von den zugehörigen Netzwerkdaten.
Das AI Gateway von Brave leitet die verschlüsselte Anfrage an die TEE weiter, ohne die IP-Adresse des Nutzers mitzusenden. Nach der Prüfung der Enklaven-Attestierung wird die Anfrage mit einem Schlüssel verschlüsselt, der an diese konkrete TEE gebunden ist.
Erst innerhalb der Enklave erfolgt die Entschlüsselung. Dort verarbeitet GLM 5.3 Flash den Prompt. Die Antwort wird anschließend erneut verschlüsselt und erst im Browser lesbar gemacht.
| Beteiligter | Zugriff laut Architektur |
|---|---|
| Brave | Sieht den Inhalt des Prompts nicht im Klartext |
| NEAR AI | Erhält beim Netzwerktransport nicht die IP-Adresse des Nutzers |
| TEE-Enklave | Entschlüsselt und verarbeitet Prompt sowie Antwort im isolierten Bereich |
| Browser | Verschlüsselt die Anfrage und entschlüsselt die Antwort auf dem Endgerät |
Auch ergänzende Websuchen werden aus der TEE heraus ausgeführt. Dafür greift Leo auf den LLM-Context-Endpunkt der Brave Search API zu. Die Suchanfrage kommt damit nicht direkt aus dem Browser, wodurch die Nutzer-IP verborgen bleibt.
Verifizierbarkeit statt Datenschutzversprechen
Der wesentliche Unterschied zu einfachen Zusagen über eine angebliche Nicht-Speicherung liegt in der technischen Nachprüfbarkeit. Attestierungen sollen bestätigen, welche abgeschottete Umgebung tatsächlich ausgeführt wird. Antworten werden zudem innerhalb der TEE signiert.
Brave-Mitgründer Brendan Eich erklärte sinngemäß, Nutzer sollten Software nicht blind vertrauen müssen, sondern deren Verhalten überprüfen können. Gerade bei KI beruhten noch zu viele Angebote auf bloßen Vertrauensversprechen, häufig zulasten der Nutzer.
Damit zielt Brave auf ein Kernproblem externer KI-Dienste. Unternehmen müssen bei gewöhnlichen Cloud-Angeboten oft darauf vertrauen, dass Prompts weder für Analysen noch für das Modelltraining zweckentfremdet werden. Eine hardwaregestützte Isolation kann dieses Vertrauen teilweise durch überprüfbare technische Kontrollen ersetzen.
Die Implementierung ist noch nicht vollständig
Einige wichtige Bausteine stehen noch aus. Brave will die Verifikation direkt in den Browser verlagern und ein öffentliches Logbuch der verwendeten TEE-Schlüssel bereitstellen. Außerdem sollen Attestierungen künftig die exakt in den Speicher geladenen Modellgewichte erfassen.
Damit ließe sich besser prüfen, ob tatsächlich das angekündigte Modell ausgeführt wird. Einen Zeitplan für diese Erweiterungen nennt Brave bislang nicht. Ebenfalls offen bleibt, ob die vertrauliche Leo-Nutzung kostenlos verfügbar ist oder an ein kostenpflichtiges Angebot gebunden wird.
Confidential AI als Mittelweg für Unternehmen
Apple, AWS, Google, Microsoft, Nvidia und Prem AI arbeiten ebenfalls an vertraulicher oder verschlüsselter Cloud-Inferenz. Der Ansatz entwickelt sich damit zu einer Alternative für Unternehmen, die leistungsfähige externe Modelle nutzen möchten, Klartextdaten aber nicht regulär an einen SaaS-Anbieter übertragen wollen.
Für Unternehmen im DACH-Raum kann Confidential Computing eine Brücke zwischen Cloud-Nutzung und Datensouveränität bilden. Besonders relevant ist das bei internen Dokumenten, personenbezogenen Daten und Geschäftsgeheimnissen. Eine TEE ersetzt jedoch nicht automatisch die vollständige Kontrolle über Infrastruktur und Modell.
Die stärkere Variante bleibt lokale Inferenz auf eigener Hardware, sofern Modell und System vertrauenswürdig betrieben werden. Welche Leistung dabei bereits mit kompakter Hardware möglich ist, zeigt etwa der Nvidia DGX Spark für lokale KI-Workloads. Für besonders abgeschottete Umgebungen ist zudem der geplante Air-Gap-Betrieb von OpenDesk ein relevanter Vergleich.
Braves Architektur reduziert die notwendige Vertrauensbasis, beseitigt Abhängigkeiten aber nicht vollständig. Unternehmen bleiben an Browser, Infrastrukturbetreiber und das bereitgestellte Modell gebunden. Gegenüber klassischen KI-Abos mit kaum überprüfbaren Datenschutzversprechen ist die kryptografisch und hardwareseitig abgesicherte Verarbeitung dennoch ein konkreter Fortschritt.