
Abhörgerät blieb zwei Tage unentdeckt
Das FBI hat den 35-jährigen OpenAI-Ingenieur Abdulrahman Alfozan verhaftet. Ihm werden mutmaßliche Spionage und der versuchte Diebstahl von Geschäftsgeheimnissen vorgeworfen. Alfozan war seit Juli 2025 bei OpenAI beschäftigt und ist seit 2020 dauerhaft aufenthaltsberechtigt in den USA.
Im Zentrum der Ermittlungen steht ein Aufnahmegerät in einem besonders geschützten Konferenzraum der OpenAI-Führung. Dort wurden laut Ermittlungsunterlagen vertrauliche Themen wie technische Entwicklungen, Kontakte zu Behörden und kommerzielle Partnerschaften besprochen.
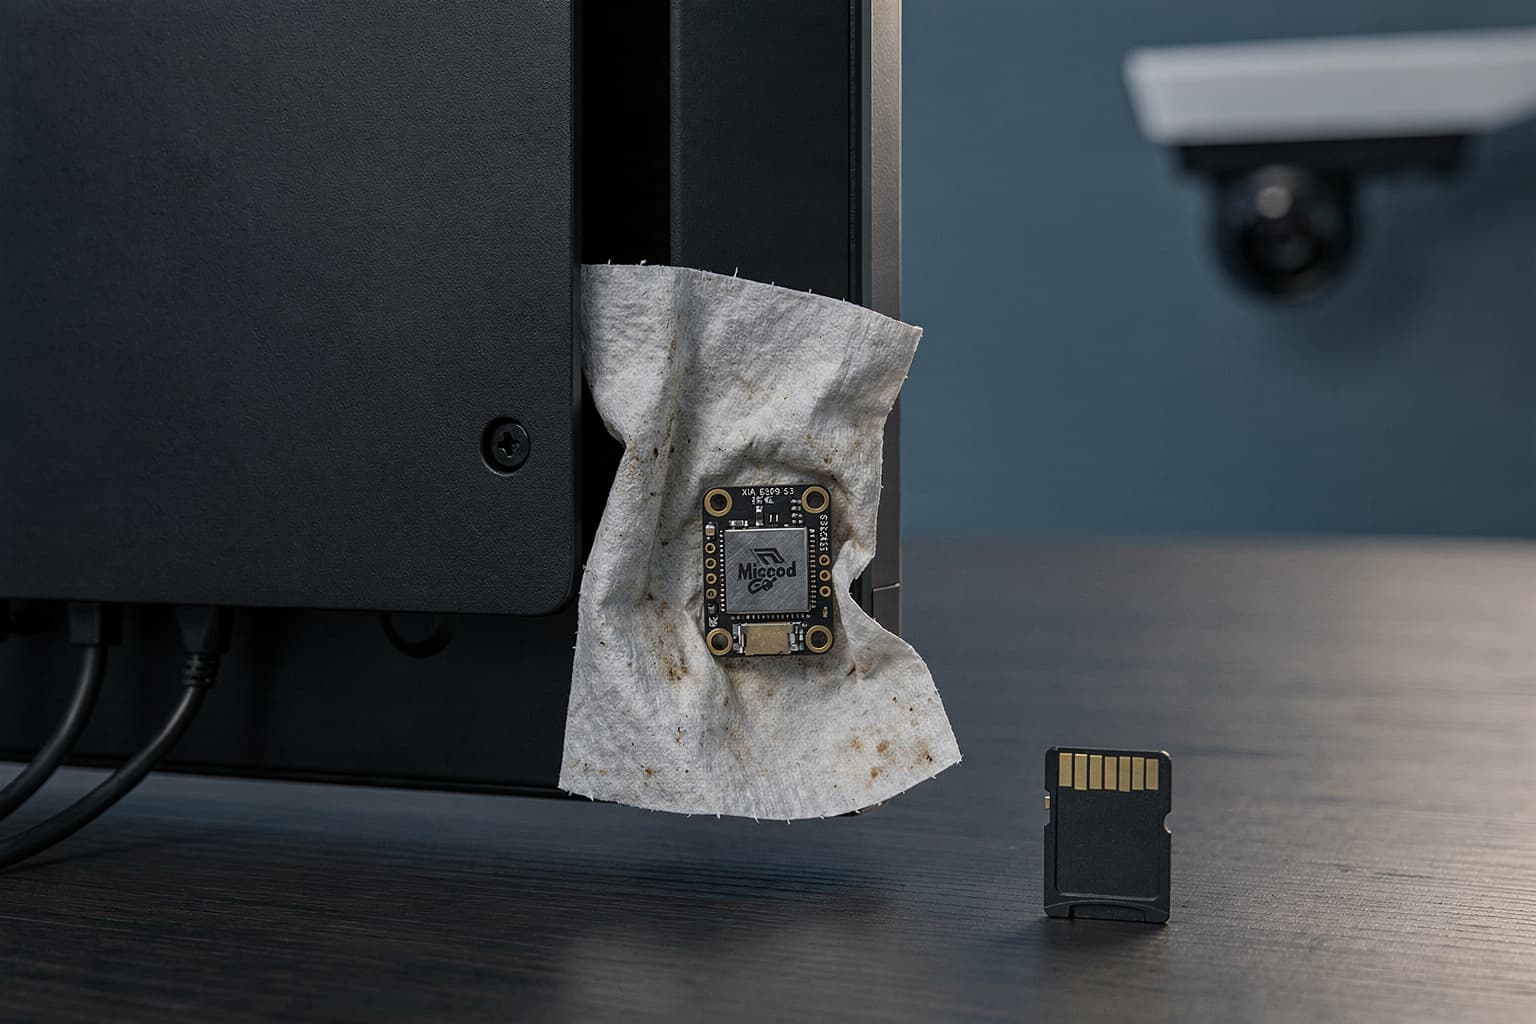
Das Gerät soll am 28. September hinter einem Fernseher angeschlossen worden sein. OpenAI entdeckte es am 30. September und damit zwei Tage später. Es war in Toilettenpapier eingewickelt und offenbar bewusst unauffällig platziert worden.
ESP32-Modul mit verschlüsselter MicroSD-Karte
Bei der Hardware handelte es sich um ein in China hergestelltes Seeed XIAO ESP32-S3 Sense. Das kompakte Entwicklungsmodul kombiniert einen Mikrocontroller mit Funktionen, die unter anderem Audioaufnahmen und lokale Datenspeicherung ermöglichen.
Die sichergestellte MicroSD-Karte wies eine Struktur auf, die nach Einschätzung der Ermittler zu einem verschlüsselten Dateisystem passt. Welche Daten tatsächlich gespeichert waren, ist bislang nicht geklärt. Ebenso bleibt offen, ob vertrauliche Gespräche erfolgreich aufgenommen oder an Dritte übertragen wurden.
| Zeitpunkt | Ereignis |
|---|---|
| Juli 2025 | OpenAI stellt Alfozan als Ingenieur ein |
| August | Ein Produktivitäts-Agent soll zur Suche nach vertraulichen Meetings genutzt worden sein |
| 28. September | Mutmaßliche Platzierung des Aufnahmegeräts |
| 30. September | OpenAI entdeckt das Gerät |
| 5. Oktober | Eine Kamera zeichnet den mutmaßlichen Versuch auf, das Gerät zurückzuholen |
KI-Anfragen wurden Teil der Beweiskette
Nach Darstellung des FBI soll Alfozan bereits im August einen Produktivitäts-Agenten von OpenAI verwendet haben, um Zeiten und Orte vertraulicher Besprechungen der Führungsebene zu ermitteln. Videoaufnahmen sollen ihn im September an zehn verschiedenen Tagen vor dem betreffenden Konferenzraum zeigen.
Zusätzlich werteten die Ermittler Chatbot-Anfragen aus, die teilweise über das Konto seiner Ehefrau erfolgt sein sollen. Die Prompts bezogen sich unter anderem auf sprachaktivierte Aufnahmen, die Verschlüsselung einer MicroSD-Karte und die individuelle MAC-Adresse des Geräts. Eine MAC-Adresse ist eine eindeutige Hardwarekennung für Netzwerkschnittstellen.
Am 5. Oktober installierte OpenAI eine Kamera im Konferenzraum. Noch am selben Tag soll Alfozan dabei aufgezeichnet worden sein, wie er hinter den Fernseher griff, um das Gerät mutmaßlich zurückzuholen.
Ein zweites Seeed-Modul fand das Sicherheitspersonal in einer Tasche, die Alfozan in einem Druckerraum vergessen haben soll. OpenAI entzog ihm daraufhin schrittweise die Zugriffsrechte. Die Kündigung wurde mit seiner Festnahme durch das FBI koordiniert.
Auftraggeber und möglicher Datenabfluss bleiben offen
Bislang ist nicht bekannt, ob Alfozan im Auftrag einer Regierung, eines Unternehmens oder einer anderen Partei gehandelt haben soll. Auch für einen tatsächlichen Abfluss vertraulicher Audioaufnahmen gibt es nach dem derzeit bekannten Stand keine Bestätigung.
Bei einer Verurteilung wegen unzulässiger Aufnahmen drohen bis zu fünf Jahre Haft und eine Geldstrafe von bis zu 250.000 US-Dollar. Die Vorwürfe müssen jedoch erst vor Gericht bewiesen werden.
Der Schutz technologischer Geschäftsgeheimnisse sei entscheidend für die wirtschaftliche Stärke und die nationale Sicherheit der USA und gehöre zu den höchsten Prioritäten der Spionageabwehr, erklärte FBI-Direktor Kash Patel sinngemäß aus dem Englischen.
Der Fall reiht sich in mehrere Vorgänge ein, bei denen interne Zugriffe und vertrauliche Informationen von KI-Anbietern in den Mittelpunkt geraten. Zuletzt hatte OpenAI bereits Mitarbeiter wegen interner Datenverstöße entlassen. Auch der Streit um OpenAI-Unterlagen und Geschäftsgeheimnisse zeigt, welchen wirtschaftlichen Wert interne Modellinformationen inzwischen besitzen.
Was Unternehmen im DACH-Raum daraus ableiten können
Der konkrete Fall spielt in den USA und hat keinen direkten Bezug zum DACH-Markt. Er zeigt dennoch, dass auch führende KI-Anbieter Insider-Bedrohungen und physische Sicherheitslücken nicht vollständig ausschließen können. Zertifizierungen und technische Schutzmaßnahmen reichen nicht aus, wenn Beschäftigte privilegierte Zugänge, interne Agenten und räumlichen Zugang kombinieren können.
Für Unternehmen mit besonders schützenswerten Entwicklungsdaten, Vertragsinformationen oder Geschäftsgeheimnissen ist deshalb nicht nur die Verschlüsselung in der Cloud relevant. Entscheidend sind ebenso Zugriffskontrollen, Protokollierung, räumliche Sicherheit und die Frage, welche Mitarbeiter eines Dienstleisters grundsätzlich auf Systeme oder Metadaten zugreifen können.
Lokale Infrastruktur, Self-Hosting und Open-Source-Modelle können die Abhängigkeit von zentralen KI-Diensten reduzieren. Sie verlagern allerdings auch Betriebsaufwand und Sicherheitsverantwortung ins eigene Unternehmen. Für besonders sensible Einsatzbereiche können abgeschottete Konzepte wie der geplante Air-Gap-Betrieb von OpenDesk eine relevante Alternative sein.
Die praktische Konsequenz ist keine pauschale Absage an Cloud-KI. Unternehmen sollten Daten und Anwendungsfälle nach Schutzbedarf trennen. Allgemeine Aufgaben können bei externen Anbietern bleiben, während Geschäftsgeheimnisse, Forschungsdaten und strategische Dokumente in kontrollierten lokalen Umgebungen verarbeitet werden.